
.jpeg?s3=1)
Průzkum společnosti Red Hat odhalil závažné nedostatky v kontrolních mechanismech pro využívání AI ve firmách působících v regionu EMEA.
Firemní IT napříč Evropou, Blízkým východem a Afrikou (EMEA) prochází zásadní proměnou. Umělá inteligence (AI) již nepředstavuje jen doménu izolovaných testovacích prostředí (sandboxů) či pilotních projektů. Autonomní AI agenti, integrované funkce softwaru jako služby (SaaS) a automatizované pracovní postupy dnes běžně fungují v produkčním nasazení, a to i v prostředích kritických pro podnikání.
S tím, jak AI zrychluje své tempo vývoje a zvyšuje složitost digitálního prostředí firem, vystupuje do popředí zřetelné napětí. Aby společnost Red Hat lépe porozuměla tomu, jak lídři v oblasti IT toto přechodné období zvládají, uskutečnila průzkum mezi 1 400 řediteli pro informační technologie (CIO) ve 14 zemích regionu EMEA. Výsledky potvrzují výrazný nesoulad mezi vysokou důvěrou ve strategické řízení (governance) a reálnou, každodenní provozní viditelností, která je nezbytná pro efektivní řízení rizik, konstatuje Chris McBrayne, senior vicepresident a generální manažer společnosti Red Hat pro region EMEA.
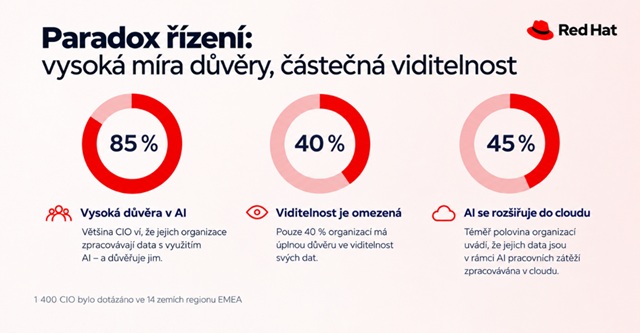
Paradox řízení: vysoká důvěra, částečný přehled
Při dotazu na celkové řízení vyjadřují CIO v regionu EMEA značný optimismus. Celých 86,7 % oslovených CIO uvádí, že věří ve schopnost své organizace řídit nasazené AI agenty bezpečně a v souladu s předpisy i podnikovými pravidly.
Při detailnějším pohledu na provozní mechanismy, které mají toto řízení zajišťovat, však tato důvěra získává vážné trhliny:
► Sledovatelnost dat (Data traceability): Zatímco 84,8 % respondentů věří, že ví, kde se data spojená s AI zpracovávají, ukládají a sdílejí, pouze 39,6 % plně důvěřuje svému celkovému přehledu o datech.
► Riziko neplnění předpisů (Regulatory risk): Téměř polovina (45,2 %) dotázaných přiznává drobná slepá místa při sledování datových toků, k nimž dochází v důsledku postupného začleňování AI do schválených cloudových platforem a firemního softwaru.
V éře přísných regulačních rámců – jako je Obecné nařízení o ochraně osobních údajů (GDPR) či Akt EU o umělé inteligenci (EU AI Act) – vystavují i drobná místa bez dohledu nad původem dat (data lineage) organizace závažným regulačním, finančním a reputačním rizikům.
Strategické směrnice mají jen omezený dopad, pokud IT týmy nedokážou sledovat datové toky v reálném čase napříč hybridními cloudovými prostředími.
Dodavatelské řetězce softwaru: nebezpečí opravování na slepo
Nedostatečný přehled o datech se přímo promítá do kybernetické bezpečnosti a softwarové infrastruktury. Z průzkumu vyplývá, že moderní IT organizace disponují velmi rychlými procesy pro nápravu: 77 % respondentů uvádí, že kritické bezpečnostní opravy nasazuje obvykle do 24 hodin od vydání záplaty.
Rychlost nápravy však tvoří pouze polovinu úspěchu; nelze totiž opravit zranitelnost, o které bezpečnostní tým neví:
► Pouze 32,9 % CIO v regionu EMEA udržuje úplný a průběžně aktualizovaný přehled o svém dodavatelském řetězci open-source softwaru, a to včetně přímých i nepřímých (vnořených) závislostí.
► 43,0 % respondentů průzkumu má přehled o primárních komponentách, chybí jim však jasný vhled do podkladových open-source knihoven skrytých uvnitř aplikací třetích stran.
Schopnost rychlé instalace záplat vytváří falešný pocit bezpečí, pokud podniku chybí přehled o soupisu softwarových komponent (Software Bill of Materials – SBOM). Když zranitelnost typu zero-day zasáhne hluboce vnořenou open-source závislost, organizace s omezeným přehledem o dodavatelském řetězci zůstávají zranitelné bez ohledu na to, jak rychle jejich bezpečnostní tým pracuje.
Důvěra není jednorázová záležitost
Podobný vzorec se opakuje i při způsobu, jakým podniky hodnotí externí dodavatele AI technologií. Zatímco většina organizací provádí před zapojením dodavatele AI důkladné posouzení rizik, po jejich nasazení průběžné ověřování prudce klesá:
► Pouze 34,4 % dotázaných stanovuje formální a měřitelná kritéria pro živé a nepřetržité sledování rizik spojených s dodavateli AI.
► Téměř pětina (19,7 %) respondentů neprovádí po integraci dodavatele AI do živého provozu vůbec žádné průběžné monitorování rizik.
Vnímat rizika spojená s dodavateli AI jako jednorázový úkol při nákupu je vysoce rizikové. Modely podléhají změnám (driftu), zásady nakládání s daty se mění a softwarové závislosti se vyvíjejí každý den. Důvěru je proto nutné průběžně auditovat a ověřovat po celý životní cyklus aplikace.
.jpg)
Překlenutí mezery v kontrole pomocí otevřených a ověřitelných základů
Hlavní poznatek z výzkumu v regionu EMEA pro rok 2026 je jednoznačný: výzvou pro lídry podniků není nedostatek ambicí v oblasti řízení (governance), ale chybějící provozní přehled.
Aby bylo možné tuto mezeru v kontrole překlenout, nemůže řízení zůstat jen pasivní administrativní politikou. Musí se stát aktivní, automatizovanou disciplínou postavenou na čtyřech provozních pilířích:
► Úplná viditelnost životního cyklu: Mapování datových toků, klasifikace citlivých aktiv a udržování sledovatelnosti v reálném čase napříč všemi veřejnými cloudy, on-premise i edge prostředími.
► Transparentnost dodavatelského řetězce softwaru: Standardizace využívání automatizovaného mapování závislostí a přehledů SBOM pro sledování přímých i vnořených open-source komponent.
► Průběžné ověřování: Přechod od statických, jednorázových prověrek při zapojení dodavatele k živému, nepřetržitému monitorování rizik AI dodavatelů a chování modelů.
► Otevřené hybridní základy: Přijetí open-source architektur, které poskytují centralizovanou správu a konzistentní bezpečnostní mantinely (guardrails), což organizacím dává úplnou svobodu volby bez ztráty kontroly.
Se sílícím přijímáním AI napříč regionem EMEA bude skutečná odolnost před jejím zneužitím doménou pouze těch organizací, které spojí vysoké ambice s hlubokou a ověřitelnou provozní kontrolou. (3.11.2026)